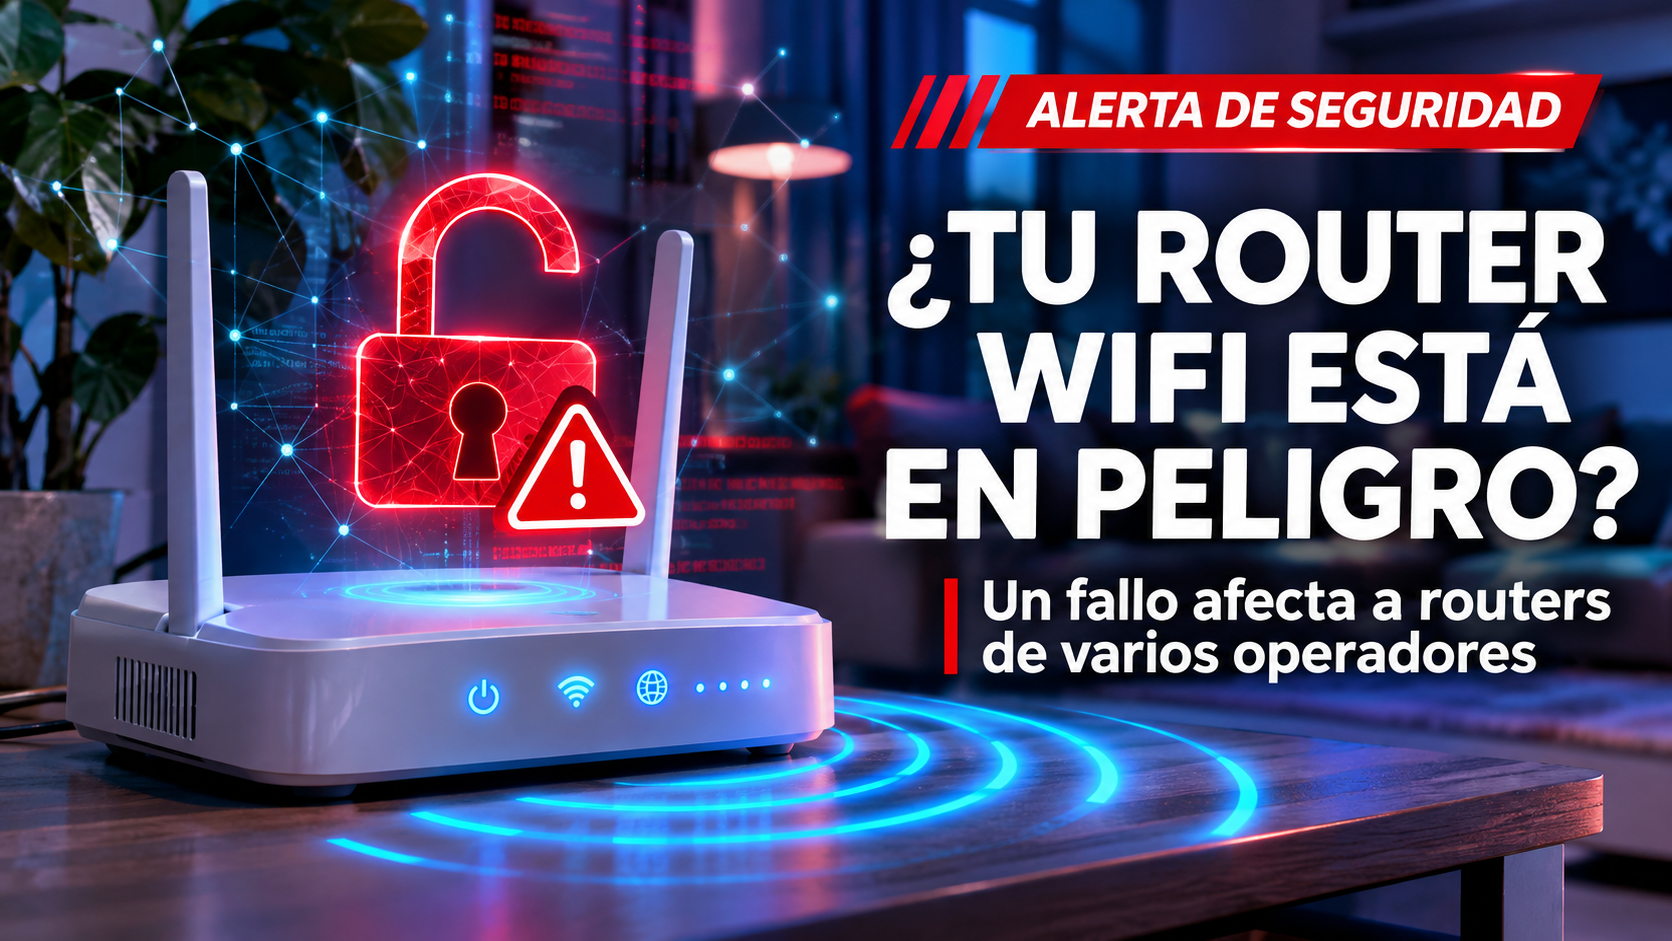
Imagina que alguien pudiera intentar acceder a tu router sin conocer la contraseña de tu WiFi. Pues algo parecido es lo que podría ocurrir con determinados routers que tenemos en nuestras casas.
Se ha descubierto un fallo de seguridad llamado WPSplinter, que afecta a algunos dispositivos con chips de la empresa Broadcom, utilizados por diferentes compañías de telefonía, entre ellas Movistar, Orange, O2 y MásMóvil.
Pero antes de que salgas corriendo a desenchufar el router, vamos a explicar qué está pasando y si realmente tienes que preocuparte.
¿Qué ha pasado realmente?
El investigador de seguridad Quentin Kaiser ha descubierto un problema en el sistema WPS de determinados routers.
¿Y qué es el WPS? Seguro que alguna vez has visto un botón en tu router con esas letras. Sirve para conectar dispositivos a nuestra red WiFi de forma sencilla, sin tener que escribir la contraseña.
El problema es que este fallo podría permitir que alguien situado cerca de nuestra vivienda, dentro del alcance de la señal WiFi, atacase determinados routers sin conocer nuestra clave.
En algunos equipos vulnerables, incluso podría conseguir permisos de administrador y acceder a información del dispositivo.
Ojo, esto no significa que hayan entrado en tu router ni que todas las redes WiFi estén en peligro. Se ha descubierto una vulnerabilidad, pero por ahora no hay constancia pública de ataques reales aprovechándola.
¿Qué routers son los afectados?
Entre los modelos identificados por el investigador aparecen algunos que se han utilizado en España:
- Movistar y O2: MitraStar GPT-2541GNAC y Askey RTF3505VW.
- Movistar: Comtrend VG8050.
- MásMóvil: ZTE F680 v4.
También se están revisando otros dispositivos, como determinados modelos Livebox de Orange, aunque no todos tienen el mismo grado de confirmación.
Que tu router aparezca en una lista no significa necesariamente que siga siendo vulnerable. También depende de las actualizaciones que tenga instaladas.
Avisos de Movistar y Orange
Ambas compañías han trasladado un mensaje de tranquilidad.
Movistar asegura que está trabajando con los fabricantes y que las medidas de seguridad necesarias se aplican de forma preventiva, sin que el cliente tenga que modificar nada.
Orange también ha explicado que trabaja con sus proveedores para corregir posibles problemas en sus equipos.
Es decir, si tu router pertenece a tu operadora, en principio no tienes que comprar otro ni cambiar su configuración por este motivo.
¿Qué hacer para proteger?
Aunque las operadoras se encarguen de las actualizaciones, nunca está de más seguir algunas recomendaciones:
- Comprueba qué router tienes. Normalmente encontrarás el modelo en una pegatina situada debajo o detrás del aparato.
- Consulta con tu operadora si tu modelo está afectado y si tiene aplicada alguna actualización de seguridad.
- Utiliza una contraseña WiFi segura, especialmente si todavía conservas una antigua o demasiado sencilla.
- Desactiva el WPS si no lo utilizas, como medida general de precaución. Eso sí, desactivarlo no garantiza solucionar este fallo concreto.
- Si compraste el router por tu cuenta, comprueba que su fabricante todavía proporciona actualizaciones.
Y algo importante: no descargues supuestas actualizaciones desde enlaces recibidos por mensajes o correos sospechosos.
¿Tenemos que preocuparnos?
La seguridad de nuestra conexión a Internet es importante, pero tampoco hay motivos para entrar en pánico.
Lo que demuestra este descubrimiento es que incluso esos aparatos que tenemos encendidos las 24 horas y a los que apenas prestamos atención pueden tener problemas de seguridad.
Mi consejo: comprueba qué router tienes, mantente informado y deja que tu operadora gestione las actualizaciones correspondientes.
Porque muchas veces proteger nuestra tecnología no consiste en saber mucho de informática, sino en conocer los riesgos y tomar unas sencillas precauciones.
Y tú, ¿sabes qué modelo de router tienes en casa o eres de los que no lo han mirado desde que se lo instalaron?